iPhone oddeľuje jednotlivé aplikácie do vlastných uzavretých priestorov. Kalkulačka by tak nemala vidieť súbory vašej banky a hra sa nemá dostať k údajom kryptopeňaženky. Nová zraniteľnosť nazvaná worse_query však túto dôležitú bariéru dokáže za určitých podmienok obísť.
Nejde o útok, ktorý by iPhone napadol po otvorení webu alebo bez jediného kliknutia. V zariadení musí byť najskôr nainštalovaná škodlivá aplikácia pripravená na zneužitie chyby. Práve preto sú v najväčšom riziku ľudia, ktorí inštalujú nedôveryhodné IPA súbory, upravené aplikácie alebo softvér z neoverených zdrojov.
Škodlivá aplikácia môže prekročiť svoj priestor
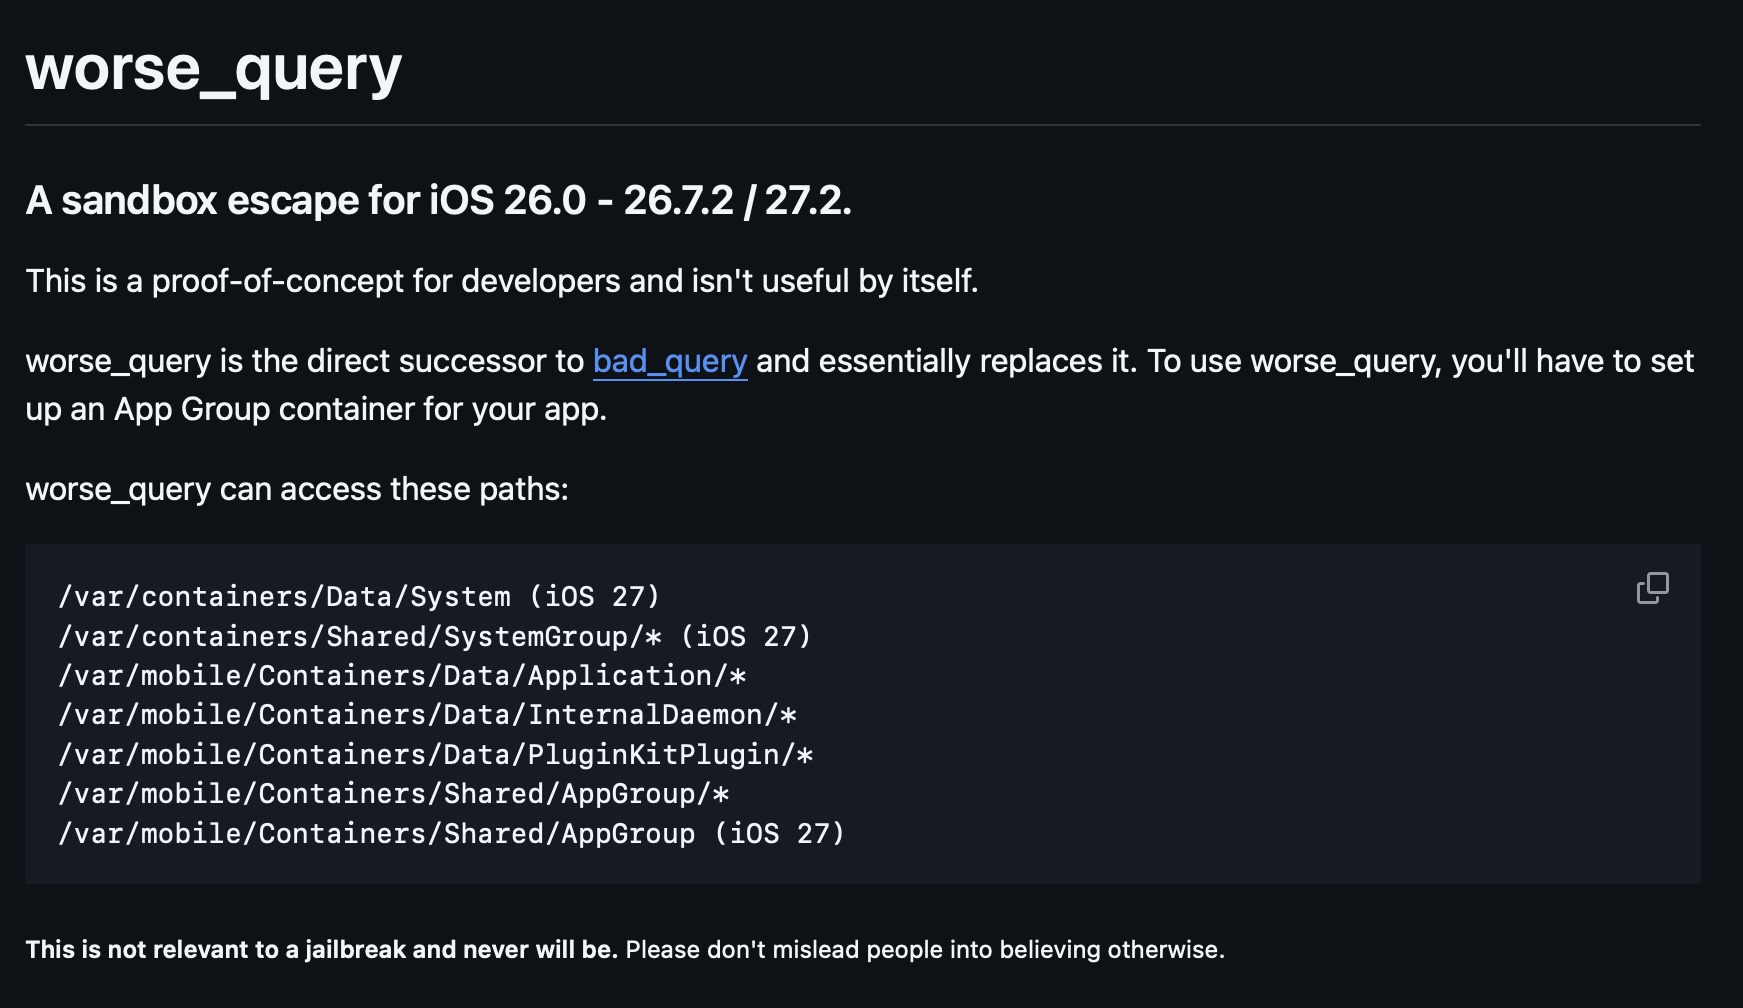
Výskumníci vystupujúci pod menami forcequit a 0xjohnny zverejnili na GitHube technickú ukážku worse_query. Sami ju opisujú ako proof of concept pre vývojárov, ktorý bez ďalšieho kódu nie je hotovým nástrojom na krádež dát.
Ukážka napriek tomu dokáže pristupovať k viacerým systémovým cestám a kontajnerom aplikácií, ktoré majú zostať navzájom oddelené. Podľa autorov funguje na iOS 26.0 až 26.7.2 a na iOS 27.2. Výskumník neskôr uviedol, že problém zostal prítomný aj v iOS 27.2.1 a prvej beta verzii iOS 27.3. Apple však úplný zoznam dotknutých verzií verejne nepotvrdil.
Kryptoburza Binance upozornila, že škodlivý program by mohol hľadať lokálne uložené prihlasovacie údaje, súkromné kľúče alebo obnovovacie frázy kryptopeňaženiek. To neznamená, že automaticky prečíta každý údaj zo všetkých aplikácií. Riziko závisí aj od toho, čo konkrétny program ukladá do dostupných súborov a ako citlivé údaje chráni.
Potvrdený útok zatiaľ nepoznáme
Binance podľa svojho vyjadrenia nezaznamenala žiadnu potvrdenú krádež kryptomien spôsobenú zraniteľnosťou worse_query. Neexistuje ani verejný dôkaz, že sa chyba už používa pri útokoch na bežných majiteľov iPhonov. Zverejnenie funkčného kódu však potenciálnym útočníkom uľahčuje prípravu škodlivej aplikácie.
Apple vydal 9. novembra iOS 27.2.1 a iOS 26.7.3. V bezpečnostnej dokumentácii však výrobca worse_query nespomína a ani nepotvrdil, že aktualizácie problém odstránili. To je dôležitý rozdiel. Najnovšiu dostupnú verziu si nainštalujte, pretože opravuje iné chyby, no nepovažujte ju zatiaľ za potvrdenú záplatu tejto konkrétnej zraniteľnosti.
Pripomíname, že Apple v rovnakom balíku opravil aj závažné chyby iMessage a Bluetooth. Aktualizovanie preto zostáva správnym krokom, aj keď na definitívne vyjadrenie k worse_query čakáme.
iOS 27.2 opravuje vyše 160 bezpečnostných chýb. Nainštalujte ho OKAMŽITE
Čo môžete urobiť už teraz
Odstráňte aplikácie, ktoré ste získali z nedôveryhodných webov, četov alebo ručne podpísaných IPA balíkov. Skontrolujte tiež Nastavenia, Všeobecné a VPN a správa zariadenia, kde sa môžu nachádzať neznáme vývojárske alebo firemné profily. Samotný alternatívny obchod povolený v EÚ automaticky neznamená malvér, stále však treba overiť jeho prevádzkovateľa aj pôvod aplikácie.
Ak máte podozrenie na kompromitovanú kryptopeňaženku, Binance odporúča vytvoriť novú peňaženku na čistom zariadení, presunúť do nej prostriedky a ukončiť aktívne prihlásenia. Pri bežných účtoch zmeňte heslá z dôveryhodného zariadenia a zapnite dvojfaktorové overenie.
Zatiaľ nie je dôvod na paniku ani na mazanie všetkých aplikácií. Zistenie je však silnou pripomienkou, že označenie „iPhone“ samo osebe nezaručuje bezpečnosť nedôveryhodného softvéru. Inštalujete aplikácie aj mimo App Store? Napíšte nám do komentára na Facebooku alebo Instagrame. Tešíme sa na vaše postrehy a názory.
Ak hľadáte overený iPhone so zárukou, ktorý prešiel rukami odborníkov zo SvetApple.sk, určite sa pozrite do nášho e-shopu Loopi.sk. Nájdete tu starostlivo skontrolované zariadenia za výrazne nižšie ceny než pri nových modeloch. Ušetriť môžete stovky eur, no stále získate spoľahlivý iPhone, ktorý vám bude bez problémov slúžiť ešte dlhé roky. 📱